

Tesla a commencé à désactiver la solution de contournement « jailbreak » pour la Conduite Entièrement Autonome (FSD). Après des mois durant lesquels les conducteurs ont utilisé du matériel non autorisé pour contourner les restrictions régionales et activer la FSD (Supervisée) là où elle n'est pas officiellement prise en charge, l'entreprise désactive désormais à distance l'accès pour les véhicules identifiés comme utilisant ces dispositifs de triche. Cette mesure est appliquée à l'échelle mondiale, affectant les propriétaires en Europe, en Corée du Sud, en Chine, en Turquie et dans d'autres régions où des outils tiers étaient utilisés pour forcer l'activation de la FSD.
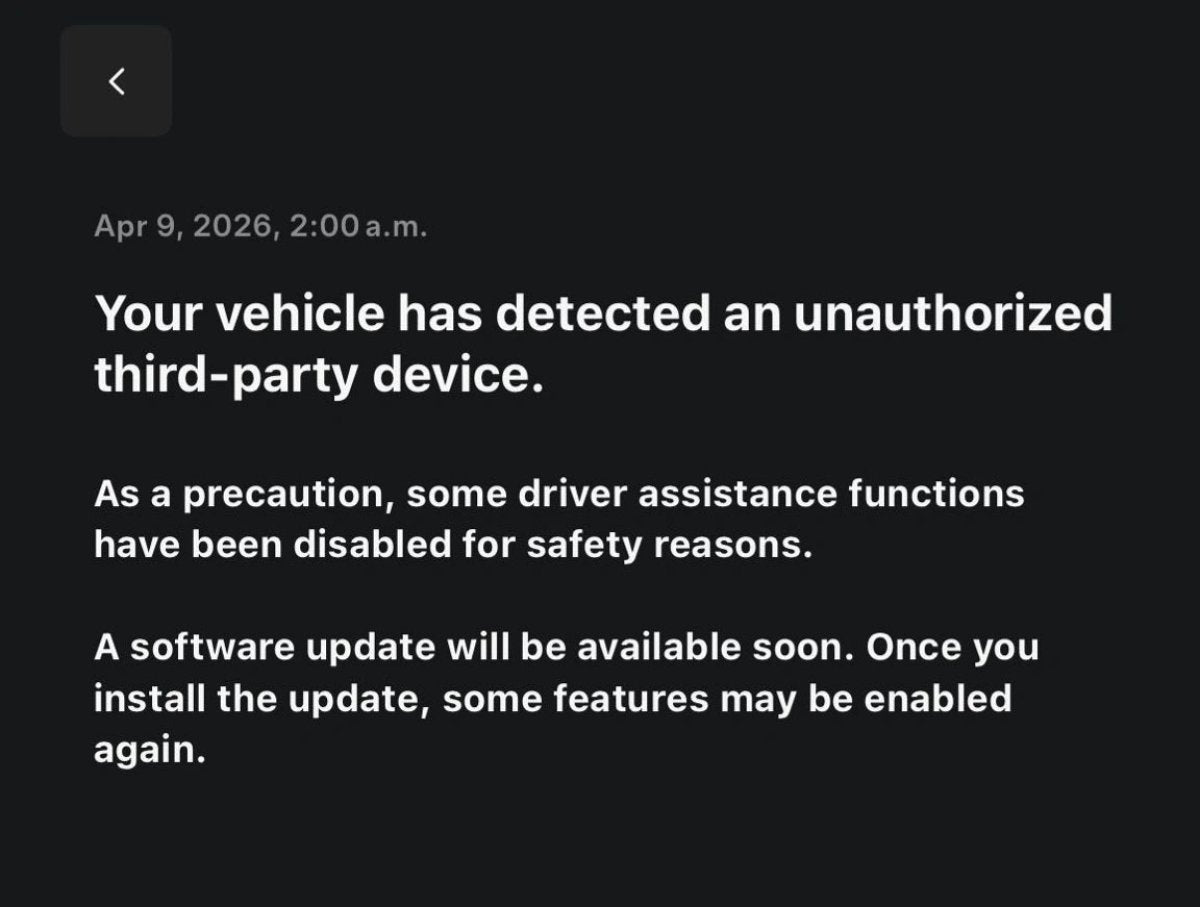
Une notification dans l'application, partagée par l'enthousiaste Tesla Omar Qazi (@wholemars), affiche le message reçu par les propriétaires concernés : « Votre véhicule a détecté un appareil tiers non autorisé. Par mesure de précaution, certaines fonctions d'aide à la conduite ont été désactivées pour des raisons de sécurité. » L'avis indique également qu'une « mise à jour logicielle sera bientôt disponible » pour potentiellement restaurer certaines fonctions, sans toutefois préciser de calendrier.
Comment fonctionne le « jailbreak »
Le matériel impliqué consiste en de petits modules semblables à des clés USB qui coûtent généralement environ 500 €. Ils se branchent sur le bus CAN (Controller Area Network) de la Tesla, le système qui coordonne des fonctions telles que la direction et l'accélération. En interceptant les signaux CAN, ces dispositifs peuvent tromper le véhicule pour contourner le géofencing et les verrous logiciels de Tesla.
Cette pratique a été particulièrement courante en Europe, en raison de plusieurs années de blocages administratifs. De nombreux clients européens ont payé des milliers d'euros pour la FSD il y a des années, mais ont vu les délais repoussés sans sortie officielle. Tesla maintient que ces dispositifs constituent une « menace de cybersécurité » susceptible d'introduire des vulnérabilités exploitables.
Conséquences graves et risques juridiques
Tesla ne limite pas sa réponse aux avertissements ; l'entreprise révoque l'accès via des contrôles à distance. En Chine, certains propriétaires signalent être totalement bloqués dans l'utilisation de la FSD, même s'ils ont acheté le pack légitimement. La position de l'entreprise est que l'utilisation de ces outils rend le propriétaire « 100 % responsable de tout accident survenant » et autorise Tesla à refuser de futures réparations sous garantie.
Les risques sont encore plus élevés en Corée du Sud. Le ministère des Terres, des Infrastructures et des Transports classe ces modifications comme une infraction pénale en vertu de la loi sur la gestion des automobiles. L'utilisation d'un outil de « jailbreak » dans ce pays peut entraîner jusqu'à deux ans de prison ou des amendes d'environ 13 500 $ USD. La fonctionnalité est déjà disponible sur les Model S/X en Corée du Sud et ne devrait être qu'à quelques mois d'un déploiement officiel sur les Model 3/Y.
La voie vers une sortie officielle
La « mise à jour logicielle » mentionnée devrait corriger les vulnérabilités spécifiques exploitées par ces appareils, empêchant ainsi leur utilisation. Bien que l'attente ait été longue, la feuille de route mondiale de la FSD progresse. Une approbation historique aux Pays-Bas est attendue dès demain, le 10 avril, ce qui pourrait déclencher un déploiement plus large dans toute l'UE.
Tesla donne la priorité à sa vision officielle et supervisée. À mesure que le logiciel progresse, la lutte contre les piratages tiers se poursuivra. Compte tenu du risque de refus de garantie, des sanctions juridiques et de la possibilité d'une désactivation à distance de la FSD, ces appareils à 500 € comportent des risques importants.


Partager:
Tesla travaille secrètement sur un nouveau SUV plus petit
Elon Musk : La mise à niveau des paramètres 10x du FSD arrivera avec la v15