
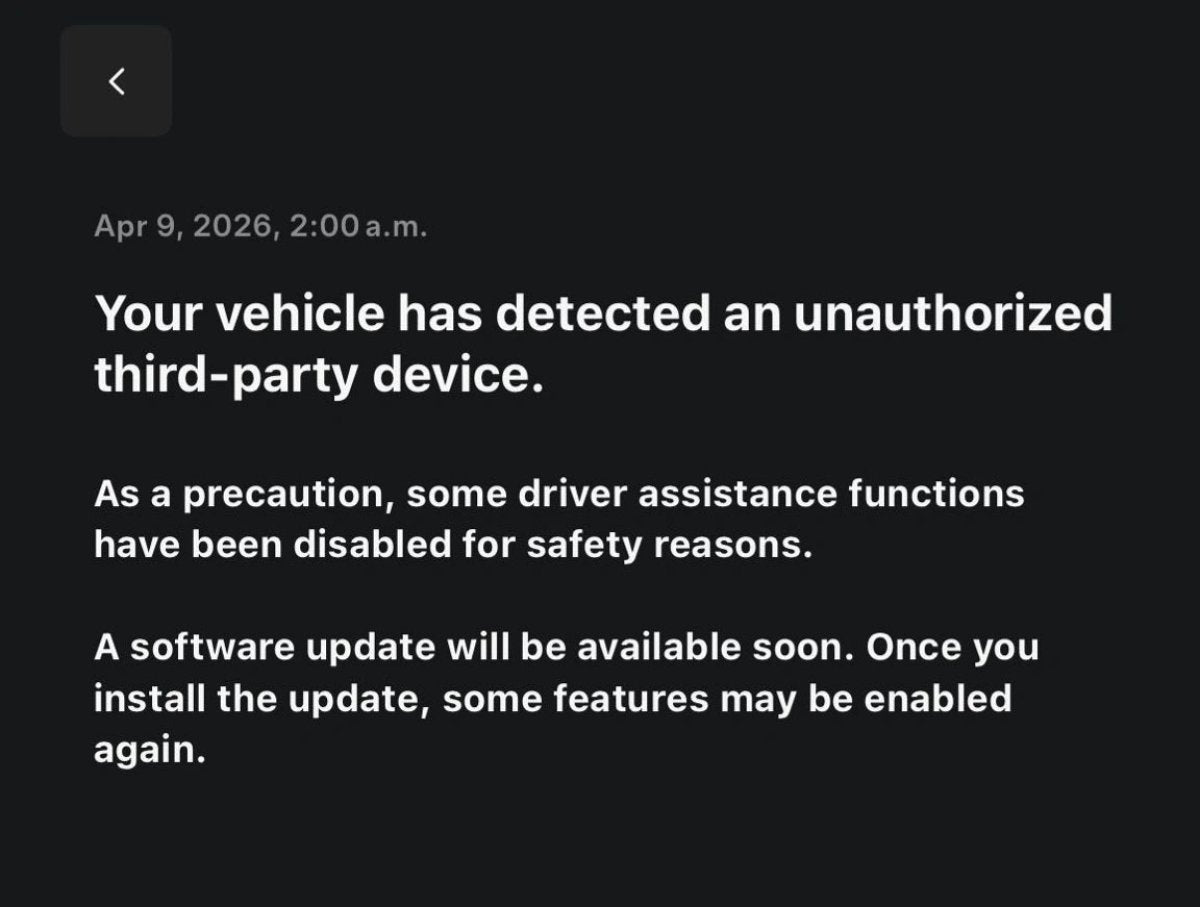

Tesla hat damit begonnen, die „Jailbreak“-Umgehungslösung für das Full Self-Driving (FSD) abzuschalten. Nachdem Fahrer monatelang nicht autorisierte Hardware verwendet hatten, um regionale Beschränkungen zu umgehen und FSD (überwacht) dort zu aktivieren, wo es offiziell nicht unterstützt wird, deaktiviert das Unternehmen nun aus der Ferne den Zugriff für Fahrzeuge, bei denen diese Manipulationsgeräte identifiziert wurden. Diese Maßnahme wird weltweit umgesetzt und betrifft Besitzer in Europa, Südkorea, China, der Türkei und anderen Regionen, in denen Tools von Drittanbietern eingesetzt wurden, um FSD zwangsweise zu aktivieren.
Eine In-App-Benachrichtigung, die von dem Tesla-Enthusiasten Omar Qazi (@wholemars) geteilt wurde, zeigt die Nachricht, die nun betroffene Besitzer erreicht: „Ihr Fahrzeug hat ein nicht autorisiertes Gerät eines Drittanbieters erkannt. Vorsorglich wurden einige Fahrerassistenzfunktionen aus Sicherheitsgründen deaktiviert.“ In der Mitteilung heißt es zudem, dass „in Kürze ein Software-Update verfügbar sein wird“, um möglicherweise einige Funktionen wiederherzustellen, ohne jedoch einen Zeitrahmen zu nennen.
Wie der „Jailbreak“ funktioniert
Bei der betroffenen Hardware handelt es sich um kleine, USB-ähnliche Module, die in der Regel etwa 500 Euro kosten. Sie werden an den CAN-Bus (Controller Area Network) des Tesla angeschlossen – das System, das Funktionen wie Lenkung und Beschleunigung koordiniert. Durch das Abfangen von CAN-Signalen können die Geräte das Fahrzeug dazu bringen, Teslas Geofencing und Softwaresperren zu umgehen.
Diese Praxis war in Europa angesichts jahrelanger bürokratischer Hürden besonders verbreitet. Viele europäische Kunden haben vor Jahren Tausende für FSD bezahlt, mussten aber mit ansehen, wie Fristen ohne eine offizielle Freigabe verstrichen. Tesla vertritt den Standpunkt, dass diese Geräte eine „Cybersicherheitsbedrohung“ darstellen, die ausnutzbare Schwachstellen einführen könnten.
Schwerwiegende Konsequenzen und rechtliche Risiken
Tesla beschränkt seine Reaktion nicht auf Warnungen; das Unternehmen entzieht den Zugriff über Over-the-Air-Steuerungen. In China berichten einige Besitzer, dass ihnen die Nutzung von FSD vollständig verwehrt wird, selbst wenn sie das Paket rechtmäßig erworben haben. Das Unternehmen vertritt die Position, dass die Verwendung dieser Tools den Besitzer „zu 100 % haftbar für jeden Unfall macht, der sich ereignet“ und Tesla dazu berechtigt, zukünftige Garantiereparaturen abzulehnen.
In Südkorea sind die Risiken sogar noch höher. Das Ministerium für Land, Infrastruktur und Verkehr stuft diese Modifikationen gemäß dem Automobilmanagementgesetz als Straftat ein. Die Verwendung eines „Jailbreak“-Tools kann dort zu einer Freiheitsstrafe von bis zu zwei Jahren oder Geldstrafen von etwa 13.500 USD führen. Die Funktion ist bei den Modellen S/X in Südkorea bereits verfügbar und dürfte nur noch Monate von einer offiziellen Einführung bei den Modellen 3/Y entfernt sein.
Der Weg zur offiziellen Veröffentlichung
Das erwähnte „Software-Update“ soll die spezifischen Schwachstellen schließen, die von diesen Geräten ausgenutzt werden, und deren Verwendung verhindern. Obwohl das Warten lange gedauert hat, macht die globale FSD-Roadmap Fortschritte. Eine wegweisende Genehmigung in den Niederlanden wird bereits für morgen, den 10. April, erwartet, was eine breitere Einführung in der gesamten EU auslösen könnte.
Tesla priorisiert seine offizielle, überwachte Vision-Technologie. Da die Software weiterentwickelt wird, wird auch das Vorgehen gegen Hacks von Drittanbietern fortgesetzt. In Anbetracht der Gefahr des Garantieverlusts, rechtlicher Strafen und der Möglichkeit einer FSD-Deaktivierung aus der Ferne bergen diese 500-Euro-Geräte erhebliche Risiken.
















Teilen:
Tesla arbeitet heimlich an einem neuen, kleineren SUV
Elon Musk: FSD 10x Parameter-Upgrade kommt jetzt mit v15